図書館の蔵書検索からも個人情報が漏れた。国内サイト、7月以降の公表は81件
図書館の蔵書検索からも個人情報が漏れた。国内サイト、7月以降の公表は81件【2026年10月】
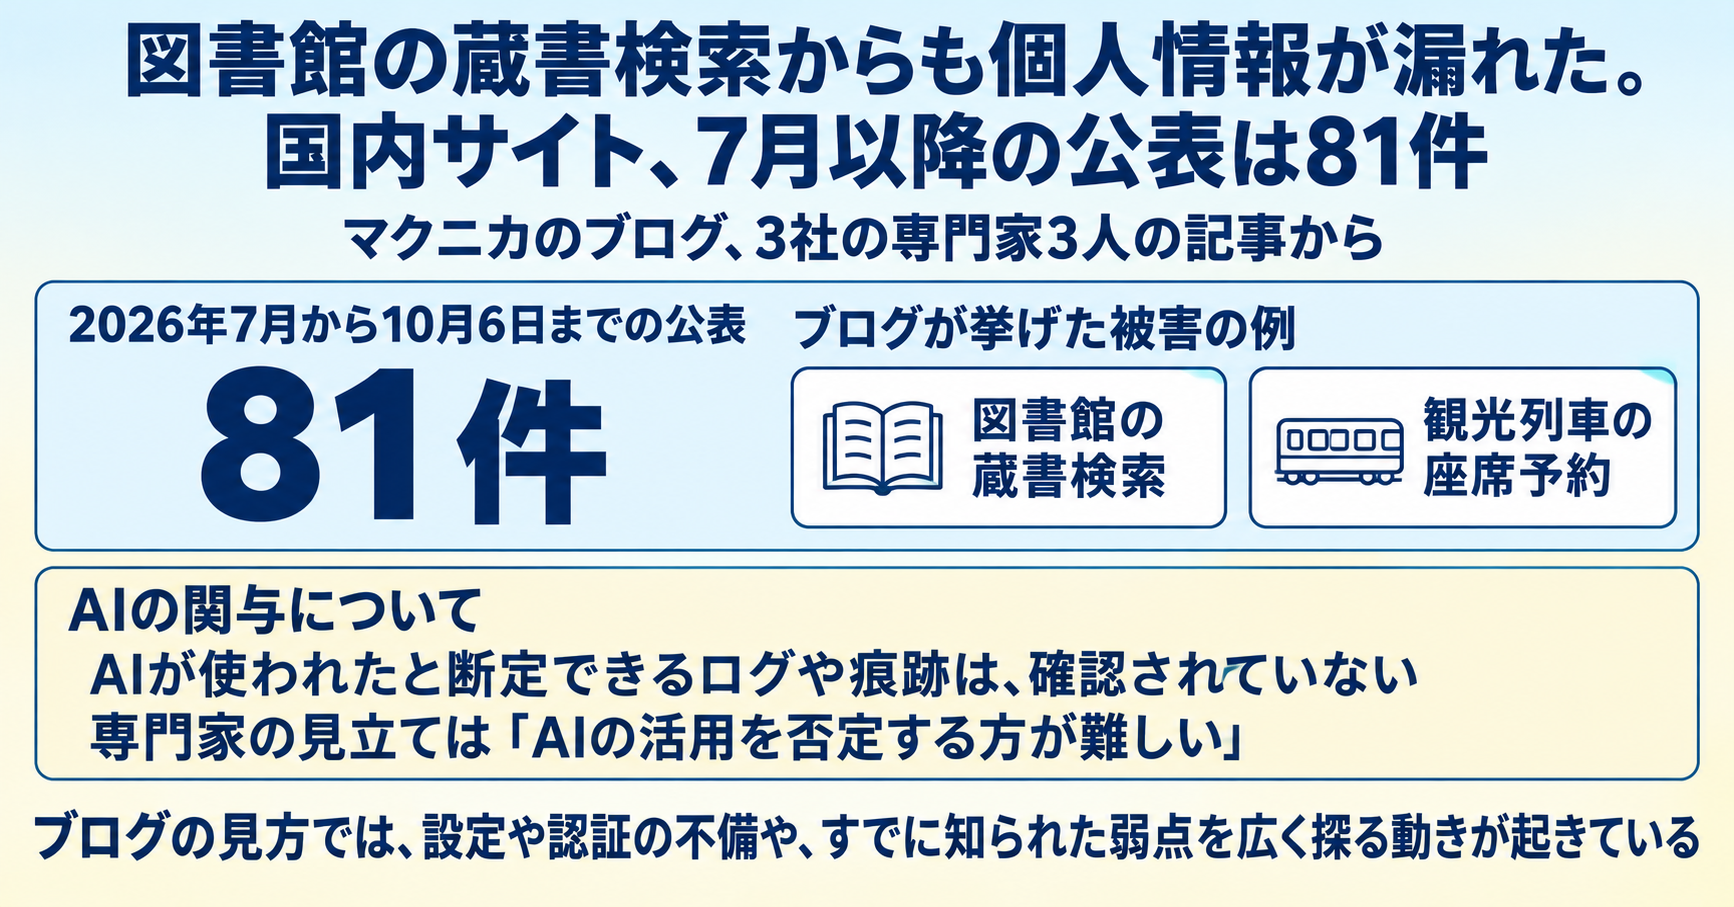
マクニカのセキュリティ研究センターブログ (2026年10月7日(水)) によると、国内の法人が運営するWebシステムから個人情報が盗まれたり漏れたりした事案の公表は、2026年は10月6日(火)時点で119件あり、そのうち約68%にあたる81件が7月以降に公表されました。最近の被害の例として、図書館の蔵書検索、観光列車の座席予約、大学のセミナーハウスの施設予約、公演チケットの払戻し管理が挙げられています。記事は、マクニカ、伊藤忠サイバー&インテリジェンス、セキュアスカイ・テクノロジーの専門家3人がまとめたものです。AIについては、使われたと断定できるログや痕跡は確認されていないとしたうえで、「AIの活用を否定する方が難しい状況であると考えています」と書いています。2026年10月時点の情報です。
この記事のポイント
- 2026年に公表された119件のうち、約68%の81件が7月以降。2024年1月からの全期間の合計265件で見ると、約31%にあたる
- 狙われたのは通販サイトに限らない。最近の被害の例では、大学のセミナーハウスの施設予約や公演チケットの払戻し管理のサイトからも漏れた
- AIが使われたと断定できる痕跡はない。専門家は、広い範囲の調査を人の手で繰り返すのは現実的でないとして、AIの活用を「否定する方が難しい」と見る
- AIが未知の弱点を見つけて悪用している状況は確認されていない。起きているのは、設定や認証などの基礎的な不備や、すでに知られた脆弱性を幅広く探る動き
公表の件数
マクニカのブログは、2024年1月から2026年10月6日(火)までに公表された、国内の法人が運営するWebシステムを通じた個人情報の窃取・漏洩の事案を数えています。同じ委託先で起きた事案は1件にまとめています。
| 公表された年 | 件数 |
|---|---|
| 2024年 | 62件 |
| 2025年 | 84件 |
| 2026年 (10月6日(火)時点) | 119件 (うち7月以降が81件) |
| 合計 (34か月) | 265件 |
(マクニカのブログの記述による)
ブログは「今年公表された119件のうち、約68%にあたる81件が7月以降に公表されており、全期間34か月分の合計265件の約31%にあたります」と書いています。7月からの約3か月で、全期間のおよそ3割が公表されたことになります。
81件の原因
各社が公表した説明をもとに、81件の原因を分類した結果は次のとおりです。
| 原因 | 件数 |
|---|---|
| 製品やCMS、プラグインなどの脆弱性 | 9件 (11.1%) |
| 認証情報の悪用やパスワードへの攻撃 | 4件 (4.9%) |
| サイトの設定やアクセス制御の不備 | 3件 (3.7%) |
| 分類するための説明が足りない | 65件 (80.2%) |
(マクニカのブログの記述による・分母は81件)
8割の事案は、公表された説明だけでは原因を分類できませんでした。
どんな動きが見られたか
専門家3人は、事案への対応とログの分析から、次のような動きを挙げています。文中のAPIは、アプリやサイトが裏側のサーバーとデータをやり取りするための窓口のことです。
- 「特定の脆弱性だけを探すのではなく、サイト全体を広く調べ、画面やAPIを通常通り動かしながら、情報を取得できる不備を探る動きが見られています。」
- 「スマホアプリを解析してAPIキー (APIを使うための合い鍵にあたる文字列) を取り出し、正規のアクセスに見える形でAPIを呼び出すケースもあります。」
- 攻撃元のIPアドレスなどに共通点がある事案もあり、成功した方法を別の標的へ広げている可能性も考えられる、としています
筆者は「WEBシステムからの個人情報漏洩がこれほど続発した記憶はなく、率直にいえば、これまでとは違う異常な事態が生じていると感じています」とも書いています。
AIは使われたのか
ブログは、AIの関与について3つのことを書いています。
- 痕跡: 「一連の事案でAIが使われたと断定できるログや痕跡は確認されていません。」
- 見立て: 「こうした調査を広い範囲で繰り返すうえで、人間が手作業で調査を行うのは現実的ではなく、AIの活用を否定する方が難しい状況であると考えています。」
- ゼロデイ脆弱性 (開発元も気づいておらず、修正がまだ出ていない弱点): AIが未知の脆弱性を見つけて悪用しているのではないかという懸念に対し、「現時点ではそのような状況は確認されていません」。実際に起きているのは「アクセス権や設定、認証などのより基礎的な不備や、既知の脆弱性を幅広く探り、悪用する動き」だとしています。
AIの関与は、専門家の見立ての段階にとどまります。
集計に入っていないもの
ブログは、次のものを81件の集計から外しています。
- ホテル業界を狙ったフィッシングで、予約管理のWebシステムへ不正にアクセスしたケース
- 他のサービスから流出したIDとパスワードを使う「リスト型攻撃」
- ランサムウェアの被害
- 公表されていない事案 (公開情報だけが調査の対象)
このほか、個人情報の漏洩を伴わない改ざんや不正利用の公表も、7月以降に「少なくとも25件」あったとしています。
日本だけが狙われているのか
ブログは「現状、筆者の調査の中では日本の被害が目立ってはいますが日本だけが標的となっているかはわかっていません」と書いています。海外でも、2026年7〜9月を中心に13の国と地域で計99件を確認しており、うち韓国が30件、フランスが11件、ポーランドが8件です。
JPCERT/CCの注意喚起
JPCERT/CCとは、国内のサイバー攻撃の被害の相談を受け、注意喚起を出している組織です。JPCERT/CCは2026年10月8日(木)に注意喚起「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」を出し、「直近2026年9月前後で国内組織における不正アクセスによる個人情報等の漏えい被害が相次いでいます」と書いています。10月9日(金)の更新では情報を追記し、公開しているWebサーバーからアクセスできるアプリケーションサーバー上に、攻撃者が操作用のプログラム (Webシェル) を置くケースも加えました。この注意喚起には、AIへの言及はありません。
サイトを運営する側にできること
マクニカのブログが運営者に向けて挙げている対策は、次の4つです。
- 直近1か月を目安に、アクセスログを点検する
- まだ当てていない修正 (パッチ)、管理者の弱いパスワードがないかを確かめ、多要素認証の導入も検討する
- 管理画面まで脆弱性診断の対象に入っているかを確かめる
- 要らない個人情報を持たない。サービスを終えるときは、APIキーも破棄する
サイトを使う側にとっての意味
ブログが挙げる対策は、運営者に向けたものです。筆者は、攻撃の目的について「次の詐欺やサイバー犯罪に使うための情報集めである可能性が高いと、個人的には考えています」と書き、漏れた情報は「フィッシングメールや偽警察などの特殊詐欺で、相手を信用させる材料になります」としています。名前や登録先を知っている相手からの連絡でも、それだけで本物とは限りません。
まとめ(FAQ)
Q. AIが攻撃して個人情報を盗んだのですか?
A. 断定はされていません。専門家は、広い範囲の調査を人の手で繰り返すのは現実的でないとして、AIの活用を「否定する方が難しい」と見ています。
Q. 81件は全体のどれくらいですか?
A. 2026年に公表された119件のうちの約68%で、2024年1月からの全期間の265件のうちの約31%です (2026年10月6日(火)時点)。
Q. ランサムウェアの被害も81件に入っていますか?
A. 集計の対象外です。ブログは、ランサムウェアのほか、リスト型攻撃や、ホテル業界を狙ったフィッシングによる不正アクセスも集計から外しています。
Q. 日本だけが狙われているのですか?
A. 分かっていません。筆者の調査では日本の被害が目立つものの、海外でも13の国と地域で計99件を確認しています。
検証メモ(出典と確認の範囲)
- 件数、原因の分類、被害の例、攻撃の様子、AIとゼロデイ脆弱性についての記述、集計の対象外、海外の件数、運営者向けの対策は、マクニカ セキュリティ研究センターブログ「相次ぐWEBシステムからの情報漏洩事案について」(2026年10月7日(水) 公開・10月8日(木) 追記あり) によります。
- 攻撃の手法と対策の分析・執筆は伊藤忠サイバー&インテリジェンスの佐藤元彦氏とセキュアスカイ・テクノロジーの長谷川陽介氏、公開情報の調査・分析と記事の構成・執筆はマクニカの瀬治山豊氏です。3社の共同声明ではなく、マクニカのブログ記事です。
- 攻撃の目的と、漏れた情報の使われ方についての記述は、筆者が個人の推測として書いているものです。
- 図のグラフの画像は確認しておらず、数字は本文の記述によります。
- JPCERT/CCの注意喚起 JPCERT-AT-2026-0030 (2026年10月8日(木) 公開・10月9日(金) 更新) の原文には、AIへの言及はありません。
- 報道で同じ時期に取り上げられているIDCFクラウドのランサムウェア被害 (ITmedia報道) は、ランサムウェアを除外しているこの集計には入りません。
- 被害を受けた個別の組織名は、本記事では挙げていません。
- 2026年10月9日(金) 時点の確認による情報です。
Quotidia の視点
被害の例に並んだ図書館の蔵書検索や大学のセミナーハウスの施設予約は、カード番号を扱う通販サイトに比べて、狙われる理由を思いつきにくいサイトだ。専門家がログから見ているのは、サイト全体を広く調べ、設定や認証の基礎的な不備や、まだ当てていない修正プログラムを探す動きだ。小さなサイトでも、不備があれば見つかる。運営する側にとって、「うちは小さいから」は点検を後回しにする理由にならない。使う側にとっては、一度だけ使って忘れたサイトにも、名前と連絡先は残っている。名前を正しく呼んでくる電話やメールを、それだけで信用しないことが、いまできる手当てになる。81件の8割は公表の説明だけでは原因を分類できず、どの不備がどれだけ効いたのかはまだ見えない。AIの関与も見立ての段階で、仮に人の手だったとしても、狙われているのが基礎的な不備だという点は変わらない。
関連記事:
- Google「Gemini 4 Argon」、一般より先にサイバー攻撃を防ぐ専門家へ(GoogleがGemini 4 Argonをサイバー防御の専門家へ先行提供した回。守る側にAIを先に渡す話で、今回の「攻める側のAI利用は否定しにくい」という見立てと時期が重なる (因果関係はない))
- GoogleのGemini、サイバー能力テスト中に実在企業3社のシステムへ到達。WSJ報道をGoogleが認めた(Geminiがサイバー能力のテストで3社の環境に到達した回。AIの攻撃能力を測る側の話で、今回は国内で実際に公表された漏洩の数の話)
最後の二センチ
猫は、毎晩同じ順番で歩く。少なくとも、うちのアパートの裏に来る猫はそうだ。それ以上のことは、たいして考えていない。
アパートの裏には、部屋ごとに一つずつ、灰色の物置が八つ並んでいる。僕の物置の戸は、三年前に越してきたときから、最後の二センチが閉まらない。押しても引いても、そこで止まる。それで困ったことはなかったので、そのままにしてあった。
土曜の朝、自転車の空気入れを出そうとして戸を引くと、たたんだキャンプ用の椅子の上で、茶色い縞の猫が丸くなっていた。空気入れは椅子の向こう側に立てかけてあって、猫をどかさないと届かなかった。猫は片目だけ開けて僕を見て、それからもう一度閉じた。
「その猫、去年の冬に二回、うちにも来ましたよ」
隣の物置の前で、隣の部屋の田代くんが言った。大学院で川の魚を調べていて、週末になると灯油のポリタンクを物置から出したりしまったりしている。
「灯油のにおいが気に入らなかったみたいで、それきりです。でもたぶん、八つとも毎晩、端から見て回ってるんですよ。一つ開いてれば、それで足りるので」
ちょうどそういう話を読んでいたところだ、と田代くんは言った。マクニカというセキュリティの会社のブログに、三つの会社の専門家がまとめた記事が載っていた。国内の会社や団体のウェブサイトから個人情報が漏れた件は、今年の七月から、公表されたものだけで八十一件になる。最近の被害の例には、図書館の蔵書検索や、観光列車の座席予約のサイトまである。
「まだ知られていない弱点をこじ開けてる、って話じゃないんです。設定とか、ログインの仕組みとか、直し忘れた古い弱点とかの、基本的なところの不備を探してる。サイトを普通に動かしながら、端から」
「それは、AIがやってるの」
「書いた人たちは、AIが使われたと言い切れる跡は見つかってない、って。ただ、これだけ広い範囲を人が手で調べて回るのは現実的じゃないから、否定する方が難しい、と」
田代くんは空のポリタンクを持ち上げて、中に何か残っていないか確かめるみたいに、一度だけ揺らした。
「猫も、一匹かどうかは分かんないですけどね。縞の幅が、来るたびにちょっと違う気がするんです」
猫は椅子から降りると、戸の二センチの隙間に体を細く差し入れて、外へ抜けていった。
部屋に戻って、レシートの裏に、名前と電話番号を入れたことのあるサイトを書き出してみた。区のテニスコートの予約。歯医者。三年前の引っ越しでは、見積もりを三つの会社に頼んだ。美容院。去年の夏に一度だけ使った、海の近くの駐車場の予約。ほかに、通販のサイトが七つあった。十九まで書いたところでボールペンがかすれてきたので、やめた。半分以上は、もう開くことのないサイトだった。
テニスコートの予約は、区のサイトで毎月一日の朝九時に始まる。僕はこの二年で、その時刻に三回しか間に合ったことがない。間に合った三回のうち一回は朝から雨で、濡れたベンチにタオルを敷いて、雨が上がるのを四十分待った。
田代くんによると、ブログを書いた人のひとりは、集められた名前や電話番号が次の詐欺に使われるのではないかと、個人の考えとして書いているらしい。相手を信用させる材料になる、と。
先月、知らない番号から電話がかかってきたことがある。若い男の声で、最初に僕の苗字を正しく呼んだ。それだけで、僕は五分ほど話を聞いてしまった。用件は、インターネットの回線の乗り換えだった。どこで僕の名前を知ったのかは、訊きそびれた。
昼すぎに空気入れを戻しに行くと、椅子の上に縞の毛が三本残っていた。しゃがんで戸のレールを見ると、端に小指の先ほどの小石が一つ挟まっていた。指でつまんで外すと、戸は何の抵抗もなく最後まで閉まった。小石をどうするか少し迷ってから、ポケットに入れた。
夕方、田代くんが灯油を買って戻ってきた。ポリタンクは青くて、キャップだけが赤い。
「閉まるようになったんですか」
「小石だった」
「三年、小石」と田代くんは言って、少し笑った。「でも、猫は困るでしょうね。あの椅子、気に入ってたみたいだから」
「今夜来たら、どうするかな」
「来ますよ。あいつ、毎晩ちゃんと全部見て回るので」
僕は戸を一度開けて、もう一度押した。戸は、かたんと音を立てて最後まで閉まった。
日が落ちてしばらくすると、並んだ物置のいちばん端のほうで、戸が一度だけ、こつんと鳴った。
国内Webサイトからの個人情報漏洩、7月以降の公表は81件。図書館の蔵書検索や観光列車の座席予約も
マクニカのセキュリティ研究センターブログ (2026年10月7日(水)) によると、国内の法人が運営するWebシステムを通じた個人情報の窃取・漏洩の公表は、2026年が10月6日(火)時点で119件あり、そのうち約68%の81件が7月以降に公表された。81件は、2024年1月からの全期間の合計265件の約31%にあたる。被害の例には、図書館の蔵書検索、観光列車の座席予約、大学のセミナーハウスの施設予約、公演チケットの払戻し管理がある。81件の原因は、公表の説明から分類できたものが脆弱性9件、認証情報の悪用やパスワード攻撃4件、設定やアクセス制御の不備3件で、65件 (80.2%) は説明が足りず分類できなかった。記事をまとめたマクニカ、伊藤忠サイバー&インテリジェンス、セキュアスカイ・テクノロジーの専門家3人は、AIが使われたと断定できるログや痕跡は確認されていないとしたうえで、広い範囲の調査を人の手で繰り返すのは現実的でないとして、「AIの活用を否定する方が難しい状況」と見る。AIが修正の出ていない未知の弱点 (ゼロデイ脆弱性) を見つけて悪用している状況は「確認されていません」とし、起きているのは基礎的な不備や既知の脆弱性を幅広く探る動きだとしている。ランサムウェアやリスト型攻撃は集計に含まない。JPCERT/CCは10月8日(木)に国内組織への不正アクセスについて注意喚起を出し、9日(金)に更新した (注意喚起にAIへの言及はない)。
運営: AI Quotidia 編集部
海外 AI ニュースを毎朝、日本語で解説する個人運営メディアです。記事は AI を活用して作成し、人手による確認・編集を経て公開しています。