AIで侵入を自動化するツール「ARTEX」、日本企業を狙う攻撃元で見つかる
AIで侵入を自動化するツール「ARTEX」、日本企業を狙う攻撃元で見つかる【2026年10月】
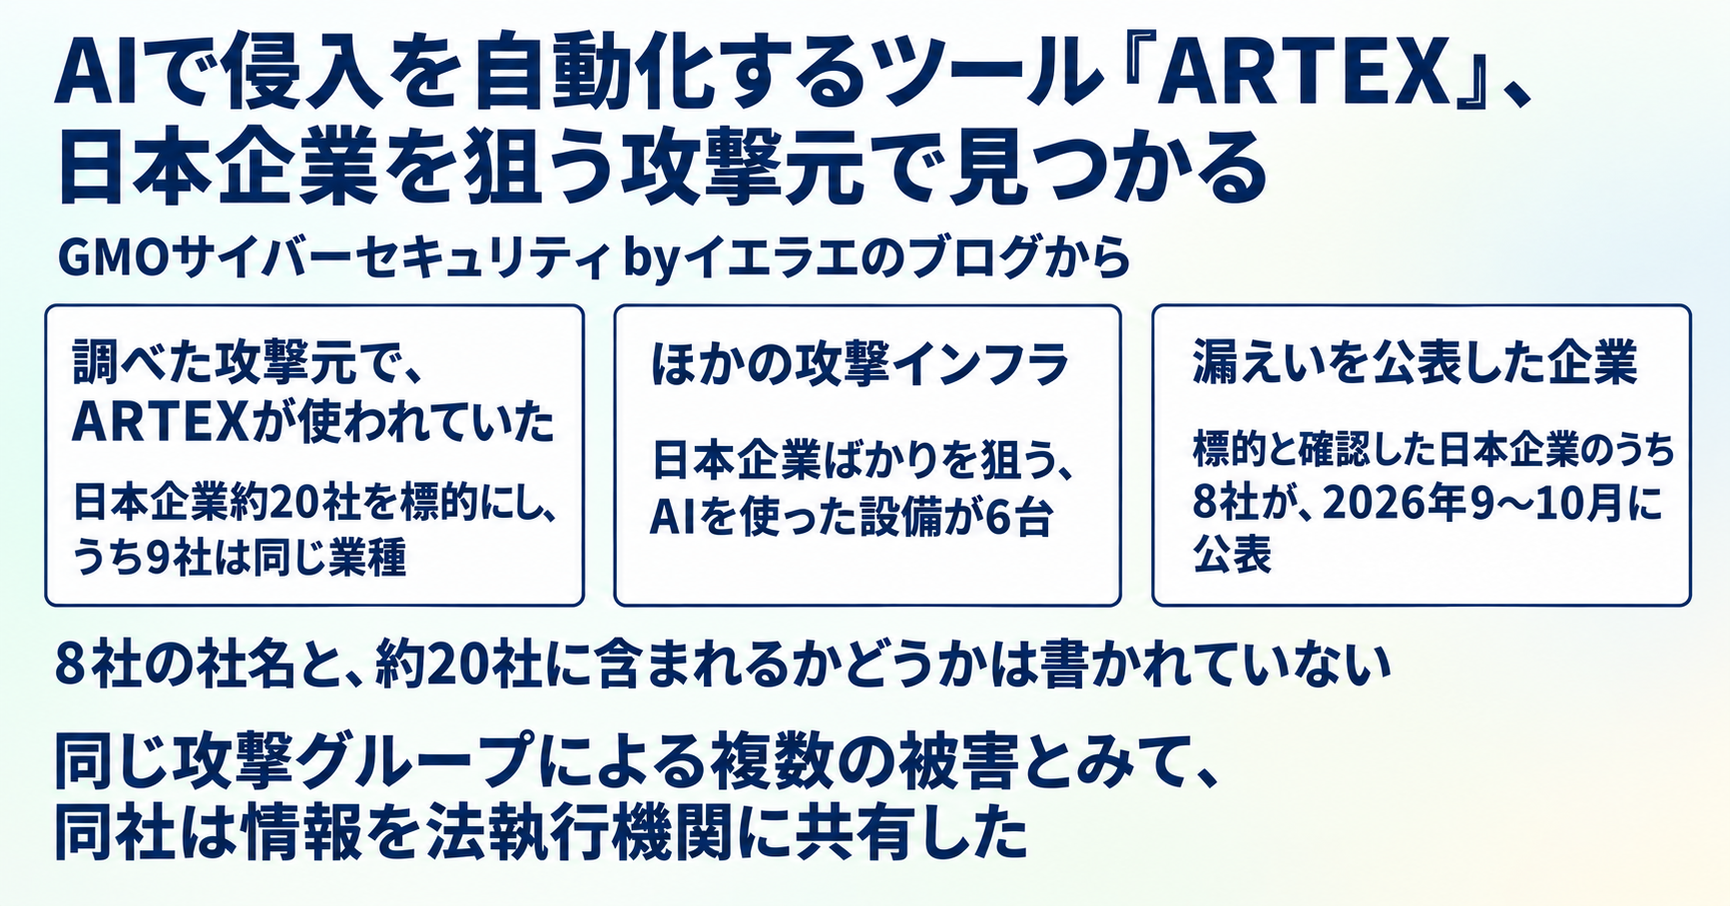
GMOサイバーセキュリティ byイエラエは2026年10月19日(月)、日本企業約20社を標的にしていた攻撃元の設備で、AIで侵入を自動で進めるシステム「ARTEX」が使われていたことを確認したと、同社のブログで明らかにしました。同じように日本企業を狙う攻撃インフラ (攻撃者が攻撃を送り出すために用意したサーバーなど) もほかに6台見つかり、同社が標的と確認した日本企業のうち8社は、2026年9〜10月にすでに情報漏えいを公表しています。ARTEXについて、同社は「AIによる自律型ペネトレーションテストシステム」と説明しています。ペネトレーションテスト (侵入テスト) とは、守る側が自社のシステムに実際に攻撃をしかけて弱点を探す点検のことです。同社は、これらの情報を法執行機関に共有しました。
この記事のポイント
- 攻撃元の設備で、AIの侵入テストツール「ARTEX」が使われていたことを確認した。2026年10月15日(木)の前回の記事では、「AIが使われたことはほぼ間違いない」という判断の段階だった
- その攻撃元が狙っていたのは日本企業約20社で、うち9社は同じ業種のサイト。同社が観測できる範囲では、ほぼ日本だけを標的にしていた
- 日本企業ばかりを狙う、AIを使った攻撃インフラを、ほかに6台見つけた
- 標的と確認した日本企業のうち8社は、2026年9〜10月に情報漏えいを公表済み。社名はブログに書かれていない
- ブログの題名は「攻撃元の多くがAI」だが、何件中何件かという数は本文に示されていない
攻撃元で何が見つかったのか
ブログを書いたのは、GMOサイバー犯罪対策センターの福森大喜氏です。同社は、日本企業が被害を受けた侵害事案で、攻撃を送り出していた側の設備を調べ、そこでARTEXが使われていることを確認したとしています。
同社によると、この攻撃元は「少なくともその攻撃元インフラからは」ほぼ日本のみを標的にしていました。同社は、これが「あくまで我々が観測できる範囲に限った話」だと断っています。
標的となった企業のうち複数がすでに漏えいを公表していることについて、同社は「同一の攻撃グループによる犯行により複数の被害が発生していることを示しています」と書いています。攻撃しているのはこの攻撃グループで、AIのツールはその道具です。
数字で見る今回の調査
| 項目 | 数字 | ブログの条件 |
|---|---|---|
| 調べた攻撃元が標的にしていた日本企業 | 約20社 | 同社が観測できる範囲 |
| そのうち業種が共通するサイト | 9社 | 業種名の記載なし |
| 日本企業ばかりを狙う、AIを使ったほかの攻撃インフラ | 6台 | 主な標的の業種は台ごとに違う |
| 標的と確認した日本企業のうち、漏えいを公表した企業 | 8社 | 2026年9〜10月の公表・社名の記載なし |
同社はこの結果から、攻撃者が「国と業種を絞った攻撃キャンペーンを行っており、キャンペーンごとに別の攻撃用ホストを用意して攻撃を実行してきていることが見てとれます」と分析しています。ほかの6台について、同社は主な標的の業種を次のように挙げています。
- デジタルギフト・小売り流通
- 教育・ギフト・印刷
- ポイントギフト・マーケティング
- 保険・金融
- EC・メディア・物流
- EC
前回の記事の「判断」から、今回の「確認」へ
同社は2026年10月15日(木)にも、相次ぐ不正アクセスについての記事を出しています。この記事は、同社のシステムは別で、侵害されてはいないとしたうえで、GMOのグループ会社のGMOリサーチ&AIで起きた情報漏えいの事故へのお詫びから始まっています。
前回の記事で同社は、フォレンジック (被害のあとに記録を調べ、何が起きたかを突き止める調査) のログから、「今回の攻撃にAIが使われたことはほぼ間違いないと判断しております」と書いていました。今回のブログは、攻撃元の設備でツールそのものを確かめ、その判断を「裏付ける結果」になったとしています。
前回の記事は、守る側が見落としやすい点として、次の3つを挙げていました。
- 脆弱性の公開データベース (CVE) に載っていない版のソフトにも弱点が残っている場合があり、AIを使えば全部の版のソースをたどれる
- 外からの点検 (ASM) ではソフトの版が分からないことが多く、更新を強く求めにくい
- 防御の仕組み (WAF) に止められる手前で通信元のIPアドレスを切り替え、合計で数百のIPを使っていた
WAFとは、Webサイトの前に置き、怪しい通信を止める防御の仕組みです。同社は前回、被害が多発している理由を「AIの進化によって誰でも簡単に攻撃できるようになったことだけ」ではないとし、「熟練の攻撃者が攻撃側と防御側のミスマッチを徹底的に分析して攻撃してきている」と書いていました。
「中国で開発された」「韓国でも」という報道について
ITmedia NEWS (2026年10月20日(火)) は、ARTEXを中国で開発されたオープンソースの侵入テスト自動化ツールと説明しています。同社は2026年10月21日(水)にブログへ追記し、「オープンソースソフトウェアの開発者が中国のエンジニアであることと、そのソフトウェアを使って誰が攻撃をしているのかは一切関連がありません」と書きました。攻撃者がどこの国の人たちなのかは、ブログに書かれていません。
韓国では、2026年9月下旬からの金融機関への攻撃キャンペーンにARTEXが使われたと、CrowdStrikeが報じています。同社はこれを引いて、「同じ手口で日本の企業も攻撃してきていることが推察されます」と書いており、こちらは推察の段階です。韓国の事案で使われたAIのモデルはITmedia NEWSがCrowdStrikeの調査として紹介していますが、日本の事案でどのモデルが使われたかは、ブログに書かれていません。日本と韓国だけを狙っているのか、ほかの国も攻撃しているのかは、調査中です。
この秋の「お詫び」メールについて分かること
この秋、通販や会員制のサイトから「情報漏えいのお詫びとお知らせ」といったメールを受け取った人もいるはずです。今回のブログから分かるのは、2026年9〜10月に漏えいを公表した企業のうち少なくとも8社が、AIのツールを使う同じ攻撃グループに狙われていた、ということです。
一方で、ブログからは分からないことも残っています。
- 8社がどの会社か (自分にお知らせが届いた会社が含まれるかどうか)
- 8社が約20社の中に入るのか、ほかの6台の標的も含めた数なのか
- 日本の事案で使われたAIのモデル
- 国内の不正アクセス全体のうち、AIのツールが使われたものの割合
- 日本と韓国のほかに、狙われている国があるか
まとめ(FAQ)
Q. 相次ぐ不正アクセスは、AIの仕業だったのですか?
A. 同社が確認したのは、調べた攻撃元の設備でAIのツール「ARTEX」が使われていたことと、AIを使った攻撃インフラがほかに6台あったことです。攻撃しているのは攻撃グループで、国内の不正アクセス全体のうちAIが使われたものの割合は示されていません。
Q. 漏えいを公表した8社はどこですか?
A. ブログに社名は書かれていません。2026年10月に公表された個別の漏えいが含まれるかどうかも、ブログからは分かりません。
Q. ARTEXとは何ですか?
A. 同社は「AIによる自律型ペネトレーションテストシステム」と説明しています。ペネトレーションテストは、本来は守る側が自社のシステムの弱点を探すための点検です。
Q. 中国からの攻撃なのですか?
A. 攻撃者の国はブログに書かれていません。同社は追記で、ツールの開発者の国籍と、ツールを使って誰が攻撃しているかは「一切関連がありません」としています。
検証メモ(出典と確認の範囲)
- GMOサイバーセキュリティ byイエラエのブログ (2026年10月19日(月) 公開・10月21日(水) 追記) と、同社の前回の記事 (2026年10月15日(木) 公開) によります。同社のサイトは確認の環境から開けなかったため、Internet Archive の保存版 (10月21日(水) の追記を含む版) の原文で確認しました。画像は今回の記事が2枚 (見出しの画像・ARTEXのログイン画面)、前回の記事が1枚で、図表はありません。
- 見出しの画像の文言は「攻撃元にAIの使用を確認」です。ブログの題名にある「攻撃元の多くがAI」について、件数や割合は本文にありません。
- 「中国で開発された」はITmedia NEWSの説明です。韓国の事案の中身は、CrowdStrikeのブログの本文を確認できておらず、ITmedia NEWSの記述と同社ブログの引用によります。
- 8社の社名、日本の事案で使われたAIのモデルは、ブログに記載がありません。
- 2026年10月21日(水) 時点の確認による情報です。
Quotidia の視点
以前の記事で扱った国内サイトの漏えいでは、AIが使われたと言い切れる痕跡はなく、専門家の見立てにとどまっていた。今回、GMOサイバーセキュリティ byイエラエが確かめたのは、攻撃元の設備で動いていたツールそのものだ。一つの攻撃元が日本企業約20社を狙い、そのうち9社は同じ業種だった。同社自身も、攻撃者は国と業種を絞ったキャンペーンごとに別の攻撃用の設備を用意していると分析している。業種を決めて似たサイトを次々に当たるやり方では、一社ごとに人が手で弱点を探す手間を、侵入を自動で進める道具で省ける。会員登録をした側が手元で動かせるのは、使わなくなったサイトの登録を消すことと、同じパスワードを使い回さないことくらいだ。8社がどこか、日本の事案でどのAIが使われたかは、ブログに書かれていない。題名の「多く」にも、本文は件数を添えていない。
関連記事:
- 図書館の蔵書検索からも個人情報が漏れた。国内サイト、7月以降の公表は81件(国内サイトからの個人情報漏えいの公表が7月以降81件にのぼった回。あちらはAIが使われたと断定できる痕跡がなく、専門家の見立ての段階だった。今回は攻撃元の設備でAIの侵入テストツールそのものが確認された。81件と今回の8社が重なるかどうかは分からない)
巣門
五番の巣箱の蓋を持ち上げたところで、胸のポケットの携帯が震えた。両手は革の手袋の中にあって、蓋の裏には蜂が百匹ほどついていた。僕は蓋を元に戻し、燻煙器の煙を一度吹きかけてから、右の手袋を脱いだ。
画面には「会員情報の流出に関するお詫びとお知らせ」と出ていた。二年前に一度だけ使った通販のサイトで、そこで買ったのは、いま僕がかぶっている面布だった。この秋、同じ種類のメールが届くのは三通目になる。
養蜂場は、環状道路を越えた先の、南向きの斜面にある。白い巣箱が六つずつ二列に並んでいて、持ち主の秋山さんは七十四歳になる。土曜の朝だけここを手伝うようになって、三年目に入った。秋山さんの軽トラックの荷台にはいつも梨が二つ転がっているけれど、それが食べられるところを、僕は見たことがない。
秋山さんは三番の巣箱の前にしゃがんで、入り口の板を見ていた。
「三番に、よその蜂が来てる」と彼女は言った。「花が減ると来るのよ。入り口の前で行ったり来たりして、すぐには入らない。飛び方で分かる」
携帯を持ったまま、僕も隣にしゃがんだ。入り口の板の上では、門番の蜂が、入ってくる蜂に一匹ずつ触角を当てていた。
「何のメール」
「お詫びです。会員の情報が漏れたかもしれないって。木曜の夜に読んだんですけど、セキュリティの会社の、GMOサイバーセキュリティ byイエラエが、日本の会社を狙ってる攻撃元の設備を調べたら、ARTEXっていうAIのツールが使われてたそうです。もとは、守る側が自分のシステムにわざと攻撃をしかけて弱いところを探す、侵入テストを自動で進めるための道具で。その攻撃元が狙ってたのは、日本の会社が二十社くらい。同じように日本の会社ばかり狙う設備が、ほかにも六台見つかったそうです。狙われた会社のうち八社は、九月と十月に、もう漏えいを公表してるって」
「AIが、勝手に来るの」
「使ってるのは人です。同じ人たちが、何社もまとめて狙ってるらしいです」
「その八社って、どこ」
「書いてないんです。だから、このメールの会社が入ってるのかどうかは、分からない」
秋山さんは入り口の板から目を離さなかった。
「よその蜂はね、最初は一匹で来て、帰って、次は仲間を連れてくるの。でも、どれが最初の一匹だったかは、あとにならないと分からない」
それから彼女は、前掛けのポケットを探りながら言った。
「蜂は、黒いものから先に刺すの。だから、あたしは髪を染めるのをやめた」
出てきたのは小さな木切れで、彼女はそれを三番の入り口に差しこんだ。入り口は、蜂が三匹並ぶといっぱいになる幅になった。
昼前に見回りが終わると、作業小屋の前の長椅子で、秋山さんが握ってきたおにぎりを二人で食べた。梅と昆布が一つずつで、昆布のほうが少し大きかった。
「AIだって、どうして分かったの」と秋山さんが訊いた。
「相手の設備の中で、道具そのものを見つけたらしいです。その前の週の記事では、ほぼ間違いない、って書いてただけだったので」
「先週よりは、ましね」
昆布のほうは、僕のところに回ってきた。
僕はもう一度メールを開いた。漏れたおそれのある情報として、名前と住所と電話番号とメールアドレスが並び、その下に、パスワードを変えてください、と書いてあった。同じパスワードをほかのどこで使っていたかを思い出そうとして、僕は三つ目で数えるのをやめた。
この秋の一通目は靴の通販から、二通目は映画館の会員サイトから届いた。どちらのときも、僕はメールを最後まで読んで、それで終わりにしていた。
今度はサイトに入ってパスワードを変え、それから退会のページを探した。やめる理由を選ぶ欄があって、「利用する機会がなくなった」と「その他」のあいだで少し迷ってから、「その他」にした。退会のボタンの上に、ポイントが三百十二円分残っています、と出た。それも、そのままにした。
「やめたの」と秋山さんが訊いた。
「面布は、もう持ってるので」
「あたしは、どこにも名前を書かないことにしてる。蜂蜜の注文も電話で聞いて、紙に書く。その紙は、台所の柱に画鋲で留めてある」
「台所の柱は、安全なんですか」
「台所に入るのは、あたしと娘だけだから」
退会の手続きは、四分で済んだ。少しして「ご利用ありがとうございました」という件名のメールが届き、朝のお詫びのメールのすぐ上に並んだ。送り主の名前は、一字も違わなかった。
秋山さんは荷台の梨を一つ手に取って、しばらく眺めてから、また元に戻した。
午後、僕たちは残りの巣箱を見て回った。三番の前では、門番の蜂が、狭めた入り口で、まだ一匹ずつ触角を当てていた。木切れは、朝のまま差してあった。
僕は面布をかぶり直して、朝に途中でやめた五番の蓋を、もう一度持ち上げた。蓋の裏には、蜂が百匹ほどついていた。
GMOサイバーセキュリティ byイエラエ、日本企業を狙う攻撃元でAIの侵入テストツール「ARTEX」を確認。標的は約20社、ほかに攻撃インフラ6台
GMOサイバーセキュリティ byイエラエは2026年10月19日(月)、日本企業への侵害事案で攻撃元の設備 (攻撃インフラ) を調べ、AIによる自律型ペネトレーションテストシステム「ARTEX」が使われていたことを確認したと同社のブログで公表した。調べた攻撃元は、同社が観測できる範囲ではほぼ日本だけを標的にしており、日本企業約20社を狙い、うち9社は同じ業種のサイトだった。同じように日本企業ばかりを狙う、AIを使った攻撃インフラも、ほかに6台見つかった。標的と確認した日本企業のうち8社は2026年9〜10月にすでに情報漏えいを公表しており、同社は同一の攻撃グループによる複数の被害とみて、情報を法執行機関に共有した。2026年10月15日(木)の前回の記事では、フォレンジックログから「AIが使われたことはほぼ間違いない」と判断していた。8社の社名と日本の事案で使われたAIのモデルは書かれておらず、ブログの題名にある「攻撃元の多くがAI」の割合も本文では示されていない。
運営: AI Quotidia 編集部
海外 AI ニュースを毎朝、日本語で解説する個人運営メディアです。記事は AI を活用して作成し、人手による確認・編集を経て公開しています。