AIを使った調査で見つかったPHPの欠陥「PHP2Shell」、修正公開の夜に国内のサービスが予防のため相次ぎ停止
AIを使った調査で見つかったPHPの欠陥「PHP2Shell」、修正公開の夜に国内のサービスが予防のため相次ぎ停止【2026年10月】
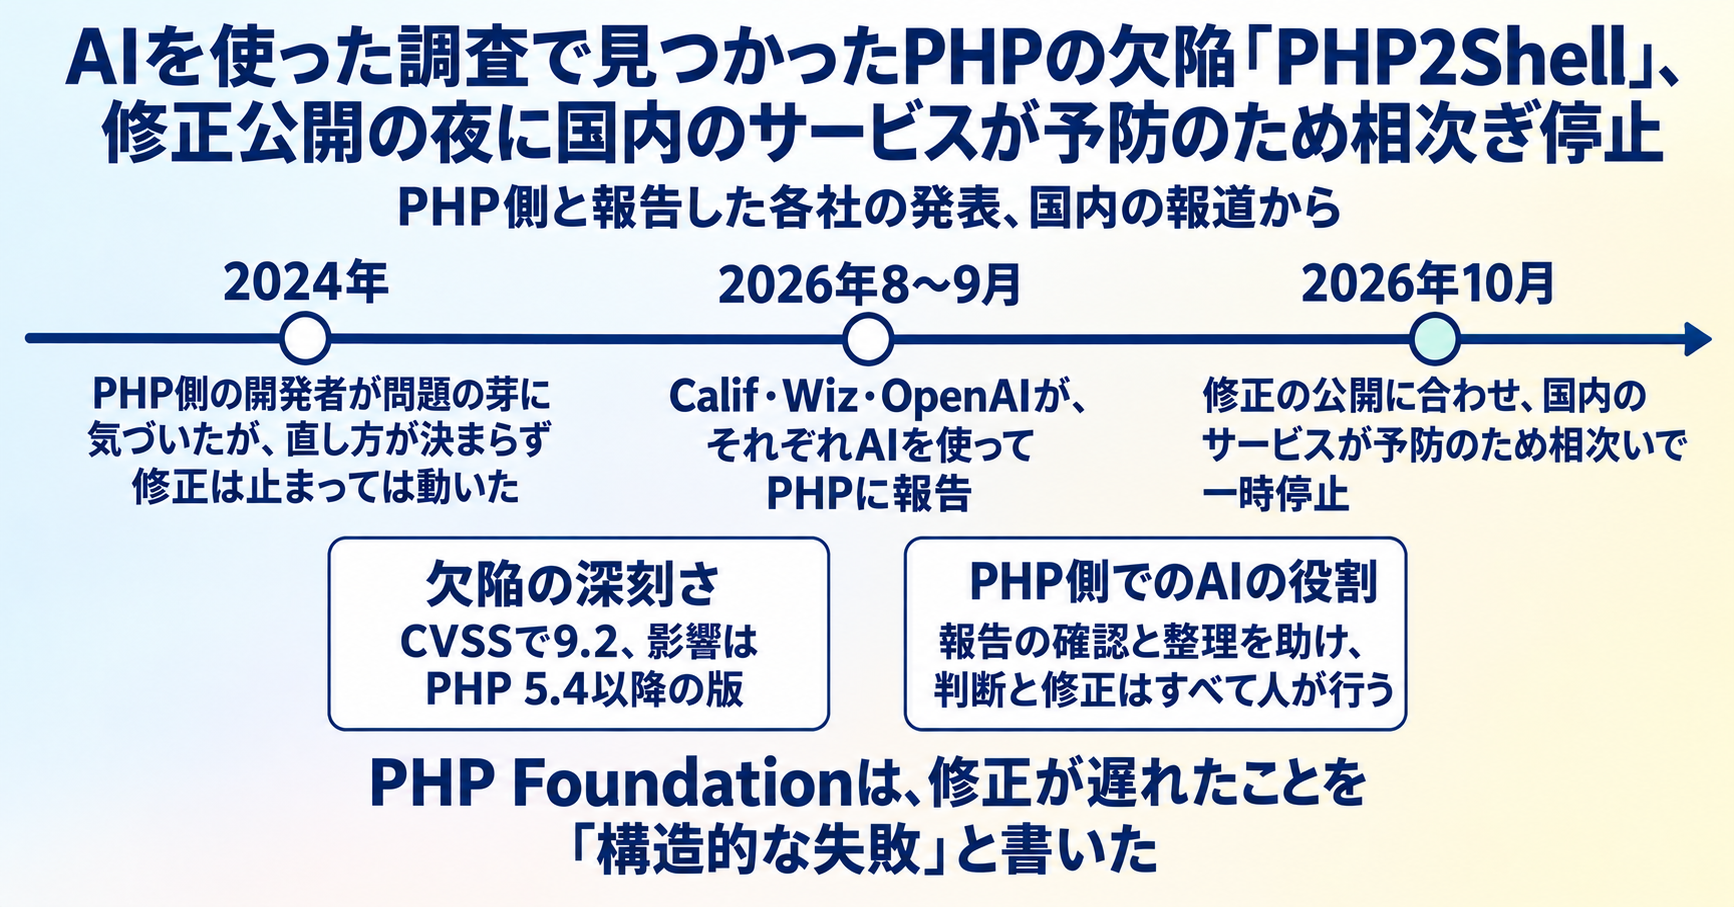
PHPの開発プロジェクトは2026年10月21日(水)、Webサイトの裏側で広く使われているプログラミング言語PHPの中核にあった深刻な脆弱性2件 (通称「PHP2Shell」) を直した修正版を公開しました。脆弱性はソフトウェアの弱点で、悪用されると、外から操作されたり情報を盗まれたりするおそれがあります。今回の2件は、どちらも認証なしで外部からサーバー上のプログラムを動かされうる欠陥で、PHP 5.4以降の版が影響を受けます。公開は日本時間の21日午後11時ごろで、その夜、国内でも保育園の連絡アプリ、電子書籍の店、ゲーム、自治体のサイトなどが、予防のために一時停止しました。欠陥は、セキュリティ企業のCalifとWiz、そしてOpenAIが、2026年8月以降にそれぞれAIを使ってPHPに報告していたものです。
この記事のポイント
- 国内の緊急メンテナンスは、報道された範囲ではすべて予防。保育園向けのコドモンは、修正公開の約9時間前に全サービスの停止を告知した
- 欠陥は2件で、深刻度はCVSS (脆弱性の深刻さを0〜10で示す共通の物差し) で9.2。修正版はPHP 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35
- Calif・Wiz・OpenAIが、2026年8月から9月にかけて、AIを使ってそれぞれ報告した。誰がどのAIで最初に見つけたかの説明は、出どころによって違う
- 問題の芽は2024年にPHP側の開発者が見つけていたが、直し方が決まらず、修正が止まっていた。PHP Foundationはこれを「構造的な失敗」と書いている
- AWSは、公表の4日前の2026年10月17日(土)に悪用の試みを観測した。成功したかどうかは分かっていない
21日の夜、国内で止まったもの
首相は21日の午後10時前にXで「今夜に対応して頂きたい大至急のお願い」と呼びかけ、修正の適用が難しければ「ウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つ」と投稿しました (ITmedia NEWSの引用による)。
ITmedia NEWSなどの報道によると、修正の公開に合わせて、カオナビ、さくらのレンタルサーバ、サイボウズ Garoon (クラウド版)、BOOK☆WALKER、ブックライブ、BOOTH、ウマ娘、Shadowverse、アニメイト通販、BASE、ニコニコ、宝塚市や沼津市などの自治体サイトが緊急メンテナンスに入りました。各社とも、不正アクセスを受けての停止ではなく予防だとしています。海外でも、オランダやフィンランドの政府機関がサイトを止めたと、ロイターが伝えています。
保育園向けのサービスを運営するコドモンは、10月21日(水)の14時16分に、保護者アプリを含む全サービスを順次停止すると告知しました。修正公開の約9時間前です。同社は「万が一情報が流出した場合、その被害を完全に取り消すことはできない」と説明し、22日の3時22分に主要なサービスを再開しました。未登園の子どもを知らせる機能だけは、22日は終日止めていました。
レンタルサーバーのロリポップ!(GMOペパボ) は、経緯を自社で報告しています。21日の13時30分ごろから管理画面などを順次止め、22日の3時9分ごろに一部のサーバーで利用者のサイトの表示を止め、13時ごろに再開しました。公式の修正がないPHP 5.3〜7.3には、自社で修正を作って当てています。停止はサーバー単位だったため、PHPを使っていないサイトも表示できなかったとしています。
自分のサイトは大丈夫か
WordPressもPHPで書かれているため、ブログや店のサイトを持っている人にも関わります。確かめる点は次のとおりです。
- PHPの版: 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 のいずれか以降か
- 8.1以前を使っている場合: PHPの開発プロジェクトの更新の対象外。7.4・8.0・8.1向けには、最小限の修正コードが提供されている
- レンタルサーバーの場合: PHPの版や修正の適用は、サーバー会社の対応による。ロリポップ!のように、古い版に自社で修正を作って当てた会社もある。契約しているサーバー会社のお知らせを確認する
- 記録を調べる場合: AWSは10月17日(土)に悪用の試みを観測しており、少なくともこの日までさかのぼって調べるよう勧めている
誰が、どのAIで見つけたのか
見つけた組織と日付の説明は、出どころによって少しずつ違います。
| 出どころ | 説明 |
|---|---|
| Calif (自社の解説) | 2026年8月1日(土)に発見し、8月11日(火)にPHPへ報告。使ったAIは「my LLM companion」「our agent」とだけ書き、モデル名は出していない |
| Wiz (自社のブログ) | 2026年8月19日(水)に、Wiz Atlas・Gemini 4 Argon・GPT-5.6 Solを使って最初の欠陥を見つけ、8月24日(月)に報告 |
| PHP Foundation (自団体のブログ) | Califが2026年7月30日(木)に監査を始め、8月11日(火)に遠隔コード実行を報告。OpenAIも同じ根本原因を独自に報告し、OpenAIが9月18日(金)、Wizが8月24日(月)に、さらに攻撃の経路を報告 |
| OpenAI側の説明 (報道経由) | 「8月1日、CalifはGPT-5.6 Solを使用して最初の問題を発見」(OpenAIの広報の説明。Fortuneの報道を、ロイターの転載記事が伝えた) |
Califは、最初の発見には特別な仕組みも、一般に使えないモデルも使っていないと書いています。効いたのは、対象の弱点の歴史を知っている人が問いを立てたことだ、というのがCalifの説明です。Wizは、一人の研究者が、以前なら世界トップクラスのチームが何か月もかけた作業を1週間で終えた、と書いています。
OpenAIによると、同社のモデルは「Patch the Planet」の取り組みのもとで、研究者がPHPの深刻な欠陥を見つけるのを手伝いました。PHP Foundationも、Califの監査はこの取り組みの一環だったとしています。GPT-5.6 Solというモデル名と、8月1日という発見日は、OpenAI側の説明です。
2024年に見つかっていた芽と、止まっていた修正
PHP Foundationのブログによると、問題の「最初の兆し」は2024年、外部監査の指摘を直す途中で、PHP Foundationが契約する開発者が見つけていました。そのときは攻撃の道筋が見つからず、ほかの問題に埋もれたといいます。直し方は複数ありましたが、どれも互換性・性能・拡張機能への影響があり、合意で決めるセキュリティチームが一つを選べず、修正は何か月も止まっては再開しました。PHP Foundationはこの遅れを「構造的な失敗」(the delay was a structural failure) と書いています。
PHP Foundationは今年の初めに、Alpha-Omegaと組んでAnthropicのClaude MythosでPHPをスキャンし、その後OpenAIのDaybreak Redなども検証に加えていました。AIの役割については、報告を確かめ、根本原因が同じ報告をまとめるのを助けるが、すべての判断は人が下し、すべての修正に人が取り組む、と書いています。7月1日以降に公表したCVEは15件で、無効・重複・再現できない報告を100件超処理しました。
以前の記事で取り上げたARTEXでは、攻撃する側がAIの侵入ツールを使い、日本企業から漏えいが出ました。今回は、守る側がAIを使って欠陥を報告し、被害が出る前に修正とサービスの停止が行われています。ARTEXと今回の欠陥の関係は、どの一次資料にも書かれていません。
どんな欠陥なのか (技術の詳細)
php.netの告知によると、1件目 (CVE-2026-109618) は、メモリが足りなくなったときの処理の途中で、作りかけの内部データが、後で正しいものとして扱われてしまう欠陥です。2件目 (CVE-2026-109619) は、前のリクエストで解放済みのメモリを、次のリクエストが使ってしまう欠陥です。どちらも遠隔コード実行 (RCE)、つまり外部から相手のサーバーで好きなプログラムを動かせてしまう種類の弱点にあたります。
影響を受けるのは、Webのリクエストを処理するすべてのPHPの環境です。php.netは、危険度が最も高いのはApacheのmod_phpだとしています。WizとCalifによると、影響はPHP 5.4までさかのぼります。CVSSの値は9.2です (Wiz・PHP Foundation)。
PHPの広がりについて、Wizは「世界のすべてのWebサイトの70%を動かしている」と書いています。ITmedia NEWSは、W3Techsの数字として「サーバー側の言語が判明しているWebサイトのうち約7割」と伝えています。7割はPHPを使うサイトの割合で、影響を受けるかどうかは、使っている版と構成によって変わります。
公表の前から起きていたこと
今回の欠陥は、見つけた人と開発元が示し合わせ、修正の準備ができるまで詳細を伏せておく「協調的な公表」の途中にありました。PHP Foundationによると、日本時間の21日0時ごろ、CVEの番号が、誤った公開時刻と誤った深刻度 (10.0) つきで出回りました。技術の詳細は漏れていません。PHPは公開を予定より1日早め、日本時間の21日午後11時にしました。その後、Califが誤って実証の動画を公開して削除し、そのコピーが広がったといいます。
AWSは、おとりのサーバー (ハニーポット) で、公表の4日前にあたる10月17日(土)に、匿名化ネットワークのIPアドレスからの悪用の試みを確認しました。成功したかどうかは「unclear」としています。
まとめ(FAQ)
Q. PHP2Shellは、AIがひとりでに見つけたのですか?
A. Calif・Wiz・OpenAIがAIを使って報告しましたが、Califは対象の弱点の歴史を知る研究者が問いを立てたと書き、PHP Foundationはすべての判断と修正は人が行うとしています。問題の最初の兆しは、2024年にPHP側の開発者が見つけていました。
Q. 国内で被害は出たのですか?
A. 報道された国内のサービスの停止は、いずれも予防のためのものです。2026年10月23日(金)時点で、国内での被害の公表は確認できていません。
Q. 深刻度はどのくらいですか?
A. CVSSで9.2です。公表の前に「10.0」という値が出回りましたが、PHP Foundationによると、これは漏れた情報に付いていた誤った値です。
Q. どの版に上げればよいですか?
A. PHP 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35のいずれか以降です。8.1以前は更新の対象外で、7.4・8.0・8.1向けには最小限の修正コードが提供されています。レンタルサーバーを使っている場合は、サーバー会社の対応を確認してください。
検証メモ(出典と確認の範囲)
- php.netの告知「Security advisory: Critical remote code execution vulnerabilities, update now」(2026年10月21日(水))、PHP Foundationのブログ (同日)、Wizのブログ (同日・表1点)、Califの解説 (同日・漫画のパネルは文字の説明のみ)、AWS Security Blog (同日)、ロリポップ!の経緯報告 (2026年10月22日(木)) の原文によります。
- OpenAIの発表「Patch the Planet: global response coordination as agents uncover vulnerabilities」は、確認の環境から本文を開けませんでした。OpenAIの公式Xの投稿 (冒頭部分) を確認しています。「GPT-5.6 Solで8月1日に発見」は、OpenAIの広報の説明をFortuneが報じ、ロイターの転載記事 (ITmedia ビジネスオンライン) が伝えたものです。
- 70%はWizの表現です。「サーバー側の言語が判明しているWebサイトのうち約7割」はITmedia NEWSがW3Techsの数字として伝えたものです。
- 国内で止まったサービスの一覧、コドモンの経緯、首相の投稿はITmedia NEWSの報道、海外の政府機関の停止はロイターの報道によります。Palo Alto Networksは、初期分析で影響を受けうる環境を2,260万件としています (ロイター経由・一次未確認)。
- ロリポップ!は修正版の公開を「22時30分過ぎ」と書いており、PHP Foundationの14時 (UTC)、日本時間23時とずれがあります。
- 国内の被害の公表は、ITmedia NEWS (10月21日〜23日) とはてなブックマークのITのホットエントリーの範囲で見つかりませんでした。
- 2026年10月23日(金) 時点の確認による情報です。
Quotidia の視点
PHP Foundationは今年の初めにAnthropicのMythosでもPHPを走査していたが、今回の欠陥は8月にCalifが報告するまで表に出なかった。芽には、PHPの内側の人がもっと早く気づいていた。遅れを生んだのは発見の側ではなく、互換性・性能・拡張機能のどれに響く直し方を選ぶかという、人の側の決めごとだった。見つける段階はAIで速くなったが、直し方を決める段階は、今回の経緯を見るかぎり人の手の速さのまま残っている。Califは、最初の発見に一般に使えないモデルは使っていないと書く。見つける道具が守る側だけのものでないなら、見つかってから直すまでの間が長いほど、攻める側が先に同じ欠陥へたどり着く余地が残る。国内で多くのサービスが修正の公開に合わせて止まったのは、その間をPHPを使う側で縮める手だった。ただ、ロリポップ!の報告にあるように、サーバー単位で止めればPHPを使っていないサイトまで表示できなくなる。予防で止めた夜の負担は、PHPを使っていないサイトの利用者にも回っていた。
関連記事:
- AIで侵入を自動化するツール「ARTEX」、日本企業を狙う攻撃元で見つかる(攻撃する側がAIの侵入ツール「ARTEX」を使い、日本企業から漏えいが出た回。今回は守る側がAIを使って欠陥を報告し、修正の公開に合わせて国内のサービスが被害の前に止まった。向きは逆で、両者の関係を示す一次資料はない)
- Anthropic Mythos、ゼロデイ脆弱性を数千件発見。AIがサイバーセキュリティを根本から変える(AnthropicのMythosがゼロデイ脆弱性を数千件見つけたと伝えた回。PHP Foundationは今年の初めにそのMythosでPHPをスキャンしていたが、今回の欠陥は8月にCalifが報告するまで残っていた)
継ぎ板
港の松岡さんから、一度だけ妙な話を聞いたことがある。
冬の漁が休みに入ると、松岡さんは浜に上げた船の船底を、木槌で一隻ずつ叩いて回る。乾いた板は高く短く鳴り、水を吸って傷みはじめた板は、低くこもった音を返す。去年、自分の船にその低い音を見つけて、新しい継ぎ板を打とうとまわりの板をめくると、下にもう一枚、古い継ぎ板が打ってあった。船は中古で買ったもので、前の持ち主に電話で訊いても、そんなところに板を打った覚えはないと言われたそうだ。
「誰かが先に見つけてたんだ」と松岡さんは言った。「見つけて、ふさいで、それきりだ」
十月二十一日の水曜日、僕はその港の船揚げ場にいた。実家がこの町にあって、休漁に入る前の晩に港じゅうで船を上げる日には、毎年、有給を二日とって戻ってくる。コンクリートの斜路に丸太のコロを並べ、ウインチの綱を舳先の金具にかけて、一隻ずつ砂の上へ引き上げる。綱は海の水を吸って重く、握ると軍手の中まで冷たかった。夕方の光が海の側から差して、上がってくる船はどれも黒い影に見えた。
五隻目を上げたところで、上着のポケットの携帯が震えた。勤め先からの一斉の連絡で、今夜十時から会社のサービスを全部止める、とあった。理由の欄には、PHPの脆弱性への予防の対応、と書いてあった。PHPは、Webサイトの裏側で動くプログラムを書くための言語で、僕の勤め先の予約のサイトもそれで動いている。修正版は日本時間の今夜11時ごろに出る見込みで、欠陥の中身は、それまで公式には伏せられていた。ニュースによると、保育園の連絡アプリは、その約9時間前の昼過ぎから、全部のサービスを止めはじめていた。
「会社か」とウインチの横で松岡さんが言った。額には、まだ点けていないヘッドライトを巻いていた。
「今夜、サイトを止めるそうです。何かされたわけじゃないんですけど」
「されてないのに止めるのか」
「直すものが今夜出るので、その前に」
松岡さんは、濡れた綱を握りなおした。
「浮いてる船は、叩いても音が分からないからな」
それから松岡さんは、ウインチのレバーに手をかけて言った。
「軍手は片方ずつ干せよ。二つまとめて干すと、朝には片方だけどこかへ行ってる」
十時に、勤め先のサイトは止まった。港じゅうのヘッドライトの下で、船はまだ上がりつづけた。十一隻目が砂の上に落ち着いたのは11時を少し回ったころで、携帯のニュースが、ようやく欠陥の中身を伝えはじめた。認証なしで外からプログラムを動かされうる欠陥が二つあり、PHP 5.4から後の版まで影響する。セキュリティ会社のCalifとWiz、それにOpenAIが、8月からそれぞれAIを使ってPHPに報告していたものだった。8.1から前の版は更新の対象から外れていて、7.4などには最小限の修正のコードだけが用意される、ともあった。
予約のサイトのうち一つは、まだ7.4で動いている。版を上げる作業は、チームの予定表の僕の名前の欄に入ったまま、二度、次の期へ送られていた。
翌朝、実家の台所で携帯を開く。勤め先のサイトは明け方に修正を当てて、もう動いている。7.4の一つも、最小限の修正のコードを当てて再開した、と連絡にあった。夜のうちに、電子書籍の店やゲーム、いくつかの市役所のサイトも、修正が出るまでの予防で止まっていた。
PHP Foundationも、修正と同じ日に長い文章を出していた。メモリが足りなくなったときの問題の最初の兆しに、PHP Foundationと契約して働く開発者が気づいたのは、2024年のことだった。攻め方までは見えず、そのまま別の仕事の山の下になった。直し方はいくつもあったが、どれを選んでも互換性や速さに響き、修正は何か月も止まっては動いた。その遅れを、PHP Foundationは自分で「構造的な失敗」と書いていた。AIは報告を確かめ、根が同じものをまとめるのを手伝うが、判断と修正はすべて人がする、ともあった。
僕は予定表を開き、自分の名前の欄にある7.4の作業を、次の期から今月へ移した。
昼前から、松岡さんと浜の船を叩いて回った。木槌の頭を船底に当てると、乾いた板は高く短く鳴った。叩き終えた船から濡れた綱を外し、斜路の脇の杭に巻いていく。杭は七本あって、一本だけが桜の木で、ほかより赤い。
松岡さんの船は、浜のいちばん端にあった。去年打った継ぎ板のところは、叩いても低くは鳴らなかった。それでも松岡さんはバールを差しこんで、継ぎ板を剥がした。下から、錆びて頭の丸くなった釘の並ぶ、古い継ぎ板が出てきた。釘を一本ずつ抜いて古い板を外すと、彼はそれを裏返した。
板の裏には、釘の先で引っかいた字で、小さく「春に見る」とあった。
「俺の字だ」と松岡さんが言った。
「中古で買った船ですよね」
「その前は、親方の船だった。若いころ、俺はこれに乗ってた」
松岡さんは、板の字を親指の腹でなぞった。引っかいた線は、濡れた木の上でもはっきり読めた。
「親方の船は、もっと白かった」
彼はその板を字を上にして、巻いた綱の横の砂に置いた。
PHPに深刻な欠陥2件「PHP2Shell」、修正版を公開。Calif・Wiz・OpenAIがAIを使って報告、国内では予防の緊急メンテが相次ぐ
PHPの開発プロジェクトは2026年10月21日(水)、認証なしで外部からコードを実行されうる欠陥2件 (通称「PHP2Shell」) を修正したPHP 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35を公開した。影響はPHP 5.4以降の版に及び、深刻度はCVSS 9.2。セキュリティ企業のCalif・WizとOpenAIが、2026年8月以降にそれぞれAIを使ってPHPに報告していた。PHP Foundationによると、問題の最初の兆しは2024年に同財団が契約する開発者が見つけていたが、直し方が決まらず修正が止まっており、同財団はこれを「構造的な失敗」と書いている。AWSは公表の4日前の10月17日(土)に悪用の試みを観測したが、成功したかどうかは分かっていない。国内では、修正公開 (日本時間21日午後11時ごろ) に合わせて、保育園向けのコドモンや電子書籍、ゲーム、自治体のサイトなどが予防のために一時停止した。報道された国内の停止は、いずれも不正アクセスを受けてのものではない。8.1以前の版はPHPの更新の対象外で、7.4・8.0・8.1向けには最小限の修正コードが提供された。
運営: AI Quotidia 編集部
海外 AI ニュースを毎朝、日本語で解説する個人運営メディアです。記事は AI を活用して作成し、人手による確認・編集を経て公開しています。